Multi branch gym staff access: En praktisk arbejdsgang for flere afdelinger
En praktisk guide til gym-ejere og ledere, der vil give medarbejdere den rette adgang på tværs af afdelinger uden at åbne for unødvendig indsigt.
In this article
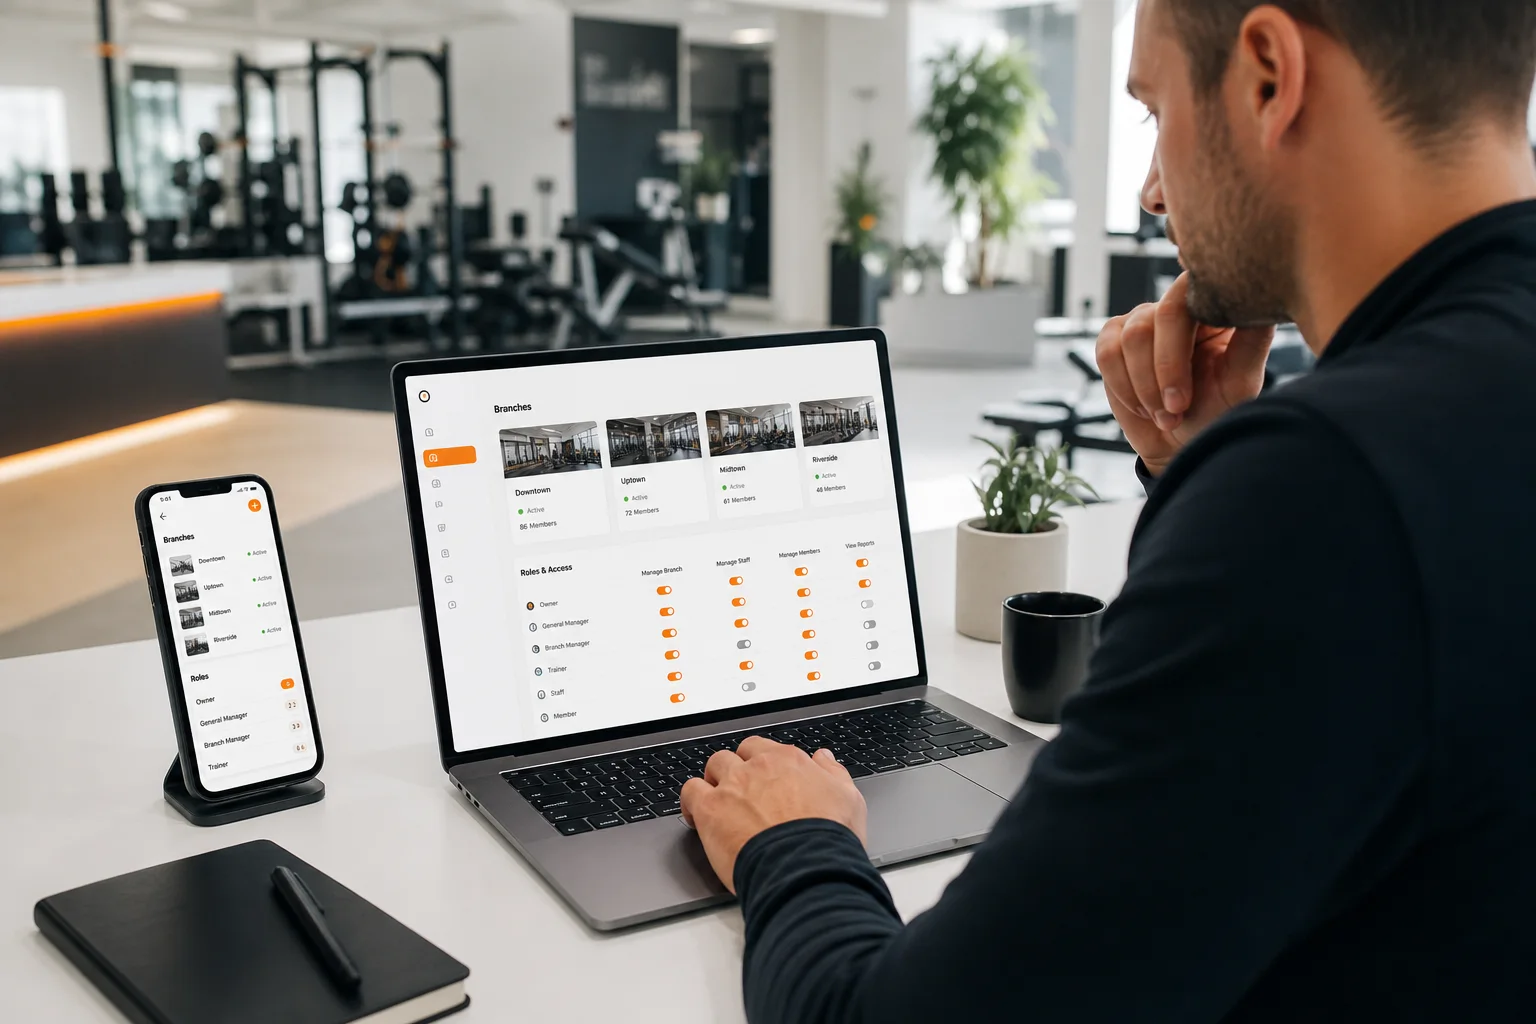
Multi branch gym staff access bliver hurtigt komplekst, når medarbejdere arbejder på tværs af flere afdelinger. En regional leder kan have brug for overblik over flere lokationer, mens en medarbejder i receptionen, en lokal gym manager eller en personlig træner måske kun skal arbejde med én afdeling og bestemte, godkendte forbindelser.
En god adgangsmodel handler derfor ikke om at give alle medarbejdere den bredest mulige adgang. Den handler om at koble adgang til afdeling, rolle og godkendt relation. På den måde kan teamet arbejde effektivt, mens medlemmernes valg om deling af træningsdata og noter fortsat respekteres.
Hvorfor multi branch gym staff access kræver struktur
Mange fitnesskæder starter med en enkel løsning: Alle betroede medarbejdere får bred adgang, så de kan hjælpe på tværs af organisationen. Det kan virke fleksibelt, men skaber ofte to modsatrettede problemer.
- Medarbejdere mangler den information, de faktisk skal bruge i deres egen afdeling.
- Andre får adgang til flere lokationer eller medlemsrelationer end nødvendigt.
- Det bliver uklart, hvem der har ansvar for en bestemt forbindelse eller opgave.
- Adgangen bliver ikke altid ændret, når en medarbejder skifter afdeling eller rolle.
Rollebaseret adgangskontrol er en nyttig måde at skabe orden på. I stedet for at knytte rettigheder direkte til hver enkelt person definerer man først de roller og arbejdsopgaver, der findes i organisationen. Derefter tildeles medarbejderen den kombination af afdeling og rolle, som passer til jobbet.
For et fitnesscenter er det nyttigt at skelne mellem tre lag:
- Afdelingsscope: Hvilke lokationer må medarbejderen arbejde med eller administrere?
- Rollescope: Hvilke handlinger må medarbejderen udføre i den pågældende afdeling?
- Relationsscope: Hvilke medlemmer, personlige trænere eller gym-forbindelser er godkendt og relevante for medarbejderen?
De tre lag er mere præcise end én samlet kontakt eller en global medarbejderadgang.
Start med et kort over afdelinger og roller
Før du konfigurerer adgang i et system, bør du lave et enkelt adgangskort. Begynd ikke med medarbejdernes navne. Begynd med de opgaver, der skal løses, og forbind derefter medarbejderne med den rette rolle og afdeling.
Typiske roller i et fitnesscenter med flere lokationer
- Organisationsadministrator: Har ansvar for overordnet konfiguration, afdelingsstruktur, roller og godkendte gym-forbindelser.
- Regional leder: Arbejder på tværs af udvalgte afdelinger og har brug for et bredere driftsmæssigt overblik.
- Lokal gym manager: Administrerer en eller flere konkrete afdelinger, men har ikke automatisk adgang til alle lokationer.
- Personlig træner: Arbejder med egne klientrelationer og de træningsprogrammer, registreringer og noter, som klienterne har givet tilladelse til at dele.
- Reception eller medlemsservice: Har en afgrænset rolle omkring lokale gym-forbindelser og praktisk medlemsstøtte, ikke fri adgang til træningsdata.
Det vigtigste er at beskrive rollen med konkrete handlinger. Skriv for eksempel ikke kun “lokal medarbejder”. Skriv i stedet: “Må håndtere godkendte forbindelser for afdeling A, men må ikke se klienters delte træningsprogrammer uden en relevant relation eller tilladelse.”
Adskil afdeling, rolle og medlemstilladelse
En medarbejder kan godt have adgang til en afdeling uden at have adgang til alle medlemmernes træningsoplysninger. Det er en central forskel i en ansvarlig model for gym access control.
Et eksempel:
- En lokal gym manager har adgang til afdeling Nord.
- En personlig træner er tilknyttet afdeling Nord og arbejder med bestemte klienter.
- Klienten har delt sit program, sine workout records og relevante noter med træneren.
- En medarbejder i receptionen kan hjælpe med den godkendte gym-forbindelse, men får ikke automatisk adgang til klientens træningshistorik.
På den måde bliver afdelingstilknytning ikke forvekslet med en generel ret til at se personlige træningsoplysninger. GymPT er bygget omkring denne opdeling: Gyms administrerer tilgængelige afdelinger, medarbejderroller og godkendte forbindelser, mens personlige trænere kun ser de klientdata, klienten har tilladt.
Det betyder også, at en større organisation ikke bør oprette et globalt “alle kan se alt”-niveau for at gøre samarbejdet nemmere. Et regionalt overblik kan være relevant for drift og koordinering, men det er ikke det samme som ubegrænset indsigt i medlemsdata.
Sådan kan en branch-level permissions-workflow se ud
En praktisk workflow kan bygges op i seks trin.
- Registrér afdelingerne: Navngiv lokationerne tydeligt, og beslut hvilke ledere eller administratorer der må arbejde med hver afdeling.
- Definér rollerne: Beskriv de handlinger, hver rolle skal kunne udføre. Hold rettighederne så konkrete som muligt.
- Tildel afdeling og rolle sammen: En medarbejder bør ikke kun have rollen “manager”. Det bør fremgå, hvilken afdeling rollen gælder for.
- Godkend relevante forbindelser: Forbindelser mellem gym, medlem og personlig træner bør være tydelige og baseret på det, der faktisk er godkendt.
- Test med realistiske scenarier: Kontroller eksempelvis en lokal managers adgang, en regional leders adgang og en træners adgang til en delt klientrelation.
- Gennemgå adgang løbende: Fjern eller ændr adgang, når en medarbejder skifter rolle, afdeling eller stopper i organisationen.
Den sidste kontrol bliver ofte overset. En adgang, der var korrekt i januar, er ikke nødvendigvis korrekt efter en intern flytning i marts. Derfor bør gym-ejere planlægge faste adgangsgennemgange og ikke kun reagere, når et problem opstår.
Eksempel: En træner arbejder på tværs af to afdelinger
Forestil dig en personlig træner, der arbejder tre dage i afdeling Vest og to dage i afdeling Centrum. Træneren skal kunne håndtere klienter i begge afdelinger, men det betyder ikke, at træneren skal have adgang til alle medlemmer i de to lokationer.
En mere præcis opsætning er:
- Træneren får en rolle, der gælder for afdeling Vest og afdeling Centrum.
- Træneren arbejder kun med klienter, hvor forbindelsen er godkendt.
- Træneren ser kun de programmer, workout records og noter, som klienterne har delt.
- Hvis en klient også giver adgang til en relevant ugentlig AI-sammenfatning, kan den indgå i trænerens arbejdsgang. Uden den nødvendige tilladelse skal sammenfatningen ikke behandles som tilgængelig.
- En programidé kan udarbejdes manuelt eller med valgfri AI-støtte i webarbejdsområdet, hvorefter medlemmet gennemgår forslaget og beslutter, om det skal gemmes og bruges.
Dette giver træneren en brugbar arbejdsflade uden at gøre gymmets samlede medlemsbestand til én åben datapulje.
Hvis du arbejder med klientopfølgning, kan du også bruge GymPTs guide til adgang til klientdata og tilladelser for personlige trænere som supplement til din interne procedure.
Brug en enkel matrix til gym staff roles
En adgangsmatrix gør beslutningerne lettere at forklare for både ledelse og medarbejdere. Den kan indeholde fire kolonner:
- Rolle: Hvilken funktion har medarbejderen?
- Afdeling: Hvilke lokationer gælder rollen for?
- Handlinger: Hvad må medarbejderen oprette, gennemgå eller administrere?
- Begrænsninger: Hvilke oplysninger kræver en specifik godkendelse eller relation?
Et simpelt eksempel kunne være:
- Lokal gym manager: Én afdeling; administrerer lokale gym-forbindelser og medarbejdertilknytninger; ingen automatisk adgang til alle klienters private træningsdata.
- Regional leder: Udvalgte afdelinger; følger organisationens godkendte struktur og driftsmæssige forbindelser; ser ikke nødvendigvis alle individuelle klientposter.
- Personlig træner: De afdelinger, hvor træneren arbejder; gennemgår egne godkendte klientrelationer og delte træningsdata; ingen global medlemsadgang.
Matrixen bør være let at læse og opdateret nok til at fungere som et arbejdsdokument. Hvis en medarbejder ikke kan forstå sin adgang ud fra en kort forklaring, er modellen sandsynligvis for bred eller for uklar.
Forbind branch access med en god medlemsoplevelse
Adgangskontrol er ikke kun et teknisk spørgsmål. Det påvirker også, hvor trygt et medlem oplever samarbejdet med gym og træner.
Forklar derfor enkelt:
- Hvilken afdeling eller hvilke afdelinger der er forbundet med medarbejderen.
- Hvilken rolle medarbejderen har.
- Hvilke oplysninger medlemmet selv har valgt at dele.
- At en gym-forbindelse ikke automatisk giver alle medarbejdere adgang til alle træningsdata.
Det er især vigtigt, når et medlem arbejder med en personlig træner i en kæde med flere lokationer. Medlemmet bør kunne forstå forskellen på at være forbundet med et gym, at dele oplysninger med en bestemt træner og at gemme et programforslag til eget brug.
Hvis du vil forbedre selve forbindelsesprocessen mellem gym, medlem og træner, kan du læse guiden til gym-, medlems- og trænerforbindelser.
Typiske fejl i multi-location gym management
Fejl 1: Alle medarbejdere får samme rolle
Det er enkelt at administrere, men dårligt til organisationer med flere afdelinger. En lokal medarbejder har sjældent brug for samme rækkevidde som en organisationsadministrator.
Fejl 2: Afdelingsadgang forveksles med dataadgang
At arbejde i en afdeling betyder ikke automatisk, at medarbejderen skal kunne se alle medlemmers programmer, noter eller workout records.
Fejl 3: Midlertidig hjælp bliver permanent
En medarbejder kan få ekstra adgang under ferie eller sygdomsdækning. Aftal på forhånd, hvornår denne adgang skal vurderes eller fjernes igen.
Fejl 4: Roller opdateres ikke ved intern flytning
Når en medarbejder skifter afdeling, bør både afdelingsscope og relevante relationer gennemgås. Det er ikke nok kun at ændre jobtitel.
Fejl 5: Man bygger en ubegrænset AI-model oven på bred adgang
AI kan være nyttig som støtte til en træners eller managers arbejdsgang, men bør ikke bruges som begrundelse for at samle alle medlemmers data i ét globalt analyseoverblik. AI-støtte skal følge de samme tilladelser og den samme menneskelige vurdering som resten af arbejdsprocessen.
En praktisk tjekliste for gym-ejere
- Har hver medarbejder en tydelig rolle?
- Er rollen knyttet til en eller flere konkrete afdelinger?
- Er det klart, hvilke handlinger rollen giver adgang til?
- Er medlems- og trænerforbindelser godkendt, før de bruges?
- Kan en træner kun se klientdata, som klienten har delt?
- Har I en proces for midlertidig adgang?
- Gennemgår I adgangen, når en medarbejder skifter rolle eller afdeling?
- Kan medarbejdere forklare forskellen på gym-adgang og adgang til individuelle træningsdata?
Hvis svaret er nej på flere punkter, er næste skridt ikke nødvendigvis flere funktioner. Det er ofte en tydeligere adgangsmodel.
Du kan kombinere denne model med en praktisk guide til gym staff roles og medlemstilladelser samt en arbejdsgang for gym branch management. For gym-ejere, der også samarbejder tæt med personlige trænere, kan en klar workflow for gym- og trænersamarbejde gøre rollefordelingen endnu lettere at implementere.
Konklusion
En god model for multi branch gym staff access giver ikke alle medarbejdere den samme adgang. Den forbinder i stedet hver person med den rette kombination af afdeling, rolle og godkendt relation.
For gym-ejere betyder det bedre overblik over organisationen. For lokale ledere betyder det mere præcise arbejdsrammer. For personlige trænere betyder det adgang til de klientdata, der faktisk er delt med dem. Og for medlemmer betyder det en mere forståelig forbindelse til gym og træner.
GymPT kan indgå i denne arbejdsgang ved at samle medlemmer, personlige trænere og gyms omkring godkendte forbindelser. Den grundlæggende træning kan bruges uden et betalt abonnement, mens valgfrie AI-handlinger og eventuelle Premium-funktioner har deres egne krav, som vises før brug. Uanset om et program bygges manuelt, støttes af AI eller kommer som et forslag fra en personlig træner, bør medlemmet fortsat have den afgørende rolle i, hvad der gemmes og bruges.