Multi Branch Gym Staff Access: Çok Şubeli Spor Salonları İçin İzin İş Akışı
Çok şubeli spor salonlarında güvenli ve verimli personel erişimi için şube kapsamını, görev rollerini ve üye onaylarını birlikte yönetin.
Bu yazıda
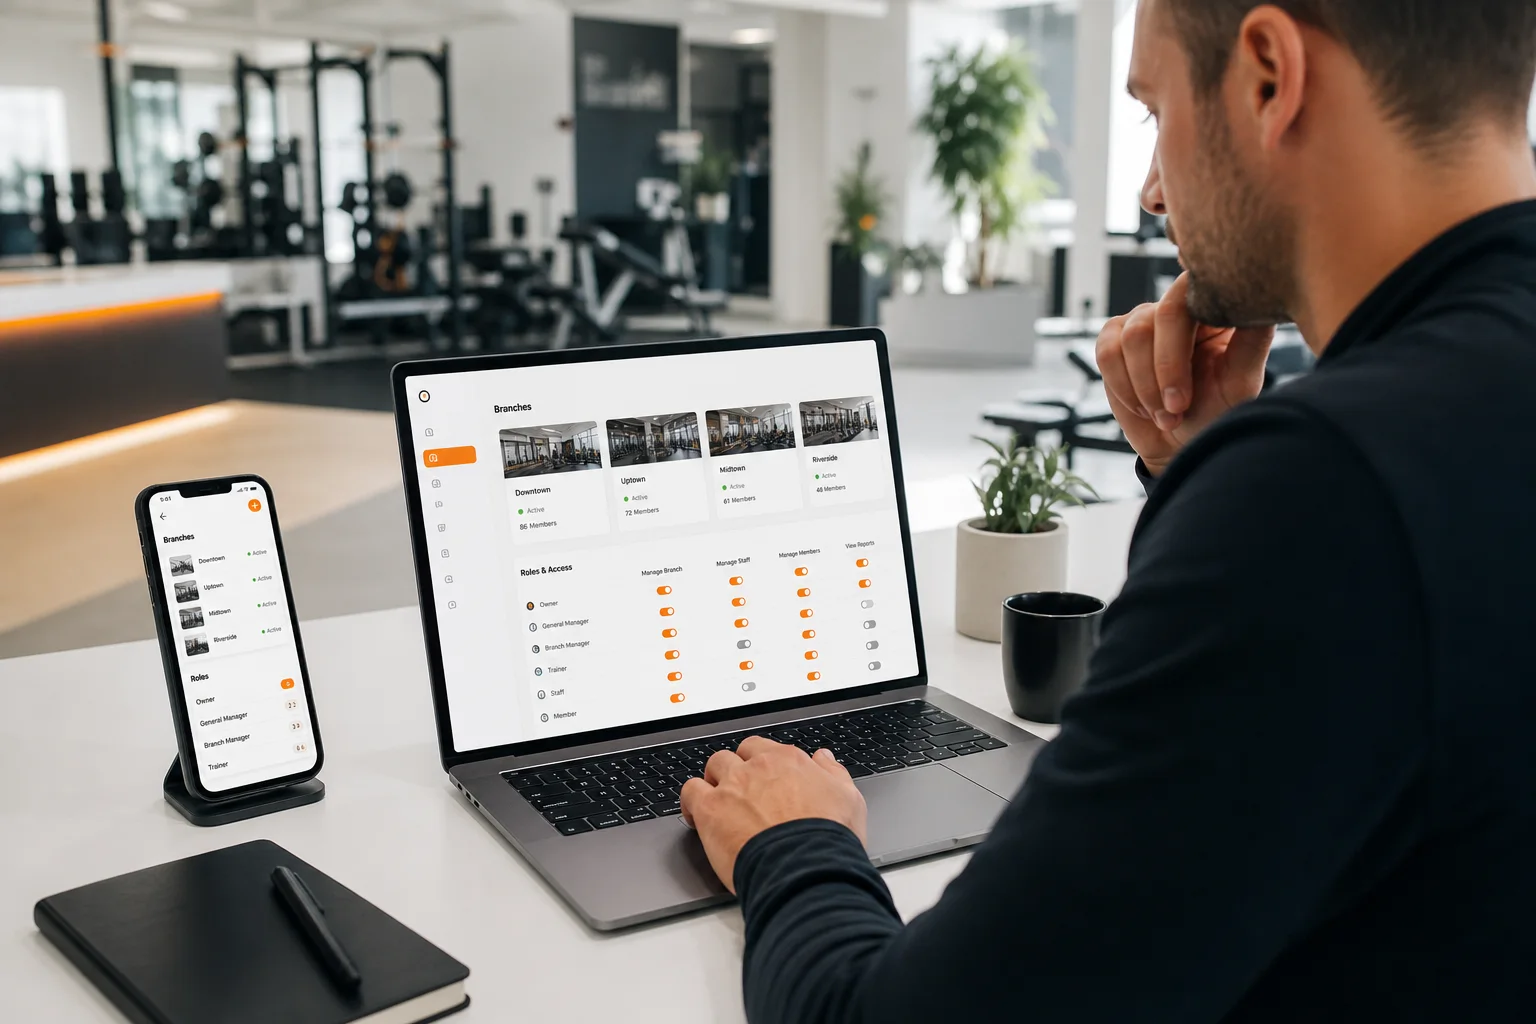
Çok şubeli bir spor salonunda multi branch gym staff access yalnızca bir çalışanın hangi ekrana girebildiğini belirlemek değildir. Asıl konu; personelin hangi şubede çalıştığı, görevine göre hangi işlemleri yapabildiği ve hangi üye ya da antrenman bilgilerinin üye onayıyla paylaşılmış olduğudur.
Bir bölge yöneticisi birden fazla şubeyi yönetebilir. Buna karşılık resepsiyon görevlisi yalnızca kendi şubesindeki operasyonel bağlantıları takip edebilir. Bir personal trainer ise tüm üyelerin antrenman kayıtlarını görmek yerine yalnızca kendisiyle bağlantı kurmuş ve ilgili verileri paylaşmayı kabul etmiş danışanları incelemelidir. Bu ayrım, hem günlük iş akışını sadeleştirir hem de gereksiz veri görünürlüğünü azaltır.
Çok şubeli spor salonlarında personel erişimi neden yapılandırılmalı?
Birden fazla lokasyonda çalışan ekiplerde erişim genellikle hızlı büyür. Yeni bir çalışan eklenir, başka bir şubede geçici olarak görevlendirilir veya yönetici rolü genişletilir. Her değişiklikte kişiye özel ve kontrolsüz izinler verilirse, kısa sürede kimin hangi bilgiye erişebildiğini takip etmek zorlaşır.
Daha sağlam yaklaşım, erişimi üç ayrı katmanda düşünmektir:
- Şube kapsamı: Çalışanın hangi şube veya şubelere erişebildiği.
- Rol kapsamı: Çalışanın yönetici, şube sorumlusu, personal trainer veya destek personeli olarak yapabildiği işlemler.
- Bağlantı kapsamı: Hangi üye, trainer veya gym bağlantılarının onaylandığı ve hangi antrenman verilerinin paylaşılmasına izin verildiği.
Bu üç katmanı tek bir “personel erişimi açık” ayarıyla karıştırmamak gerekir. Rol tabanlı erişim yaklaşımı, yetkileri kişilere rastgele vermek yerine görev sorumluluklarıyla eşleştirir. Ancak spor salonu uygulamalarında rol tek başına yeterli değildir; şube sınırı ve üye tarafından verilen paylaşım izni de birlikte kontrol edilmelidir.
Önce şube ve rol haritasını oluşturun
Erişim ayarlarını doğrudan çalışan isimleri üzerinden başlatmak yerine, önce organizasyondaki işlevleri yazın. Her görev için şu üç soruya cevap verin:
- Bu kişi hangi şubelerde çalışıyor veya sorumluluk taşıyor?
- Görevini yerine getirmek için hangi işlemlere gerçekten ihtiyaç duyuyor?
- Üye veya danışan verilerine erişim hangi onaylı bağlantıyla mümkün olmalı?
Yaygın şube bazlı roller
- Organizasyon yöneticisi: Spor salonu yapısını, şubeleri, personel rollerini ve onaylı bağlantıları genel düzeyde yönetir.
- Bölge veya çoklu şube yöneticisi: Sorumlu olduğu şubelerdeki personel ve bağlantı akışlarını izler. Her bireysel antrenman kaydına otomatik erişmesi gerekmez.
- Şube yöneticisi: Kendi şubesinin personel ve gym bağlantılarını yönetir. Başka şubeler yalnızca açıkça atanmış kapsam içindeyse görünür olmalıdır.
- Personal trainer: Onaylı danışan bağlantıları üzerinden izin verilen programları, antrenman kayıtlarını ve notları inceler.
- Destek veya resepsiyon personeli: Görevin gerektirdiği sınırlı şube işlemlerini yürütür; antrenman geçmişi veya danışan notlarına varsayılan olarak erişmez.
Bu liste her spor salonunda aynı olmak zorunda değildir. Önemli olan, “güvenilir çalışan” gibi genel ifadeler yerine görevin somut ihtiyaçlarını temel almaktır.
Şube kapsamını rol kapsamından ayrı yönetin
Bir çalışanın bir şubeye erişebilmesi, o şubenin bütün üyelerini veya tüm antrenman verilerini görebileceği anlamına gelmez. Şube kapsamı, öncelikle çalışanın hangi organizasyon alanında görev yapabildiğini tanımlar. Rol kapsamı ise bu alan içinde hangi işlemleri gerçekleştirebileceğini belirler.
Örneğin, iki şubede görevlendirilen bir personal trainer’ın her iki lokasyondaki onaylı danışanlarıyla çalışması mümkün olabilir. Ancak bu durum, aynı şubelerdeki tüm üyelerin kayıtlarına erişmesi anlamına gelmez. Benzer şekilde bir şube yöneticisi, kendi şubesindeki GymPT bağlantılarını düzenleyebilir; fakat personal trainer’ın danışan notlarını veya paylaşılmamış programlarını otomatik olarak incelememelidir.
Bu ayrım, özellikle geçici görevlerde önemlidir. Bir çalışan hafta sonu başka bir şubede destek veriyorsa, erişimi kalıcı ve kurumsal ölçekte genişletmek yerine yalnızca gerekli şube kapsamını tanımlamak daha sağlıklıdır. Görev sona erdiğinde bu kapsam yeniden gözden geçirilmelidir.
Üye onaylı bağlantıları erişimin merkezine koyun
GymPT içindeki bağlantı mantığı, spor salonu personeline sınırsız üye görünürlüğü vermek üzerine kurulmaz. Gym’ler erişebildikleri şubeleri, personel rollerini ve onaylı GymPT bağlantılarını yönetir. Personal trainer’lar ise yalnızca danışanlarının paylaşmayı kabul ettiği programları, antrenman kayıtlarını ve notları inceleyebilir.
Bu nedenle erişim sürecini şu şekilde tasarlayın:
- Üye ile trainer veya gym arasında ilgili bağlantı oluşturulur.
- Üye, paylaşmak istediği programları, kayıtları veya notları kendisi belirler.
- Trainer, yalnızca izin verilen içerikleri inceleyerek takip veya program değerlendirmesi yapar.
- Gerekli izinler varsa haftalık yapay zekâ destekli özetler de bu kapsam içinde değerlendirilebilir.
- İzin değiştiğinde görünürlük de buna göre yeniden kontrol edilir.
Bu yapı, spor salonunun operasyonel koordinasyonunu desteklerken kişisel antrenman verilerinin tüm personele açılmasını engeller. Ayrıca üyeye, bilgilerinin kimlerle ve hangi amaçla paylaşılacağı konusunda daha anlaşılır bir seçim alanı sunar.
GymPT içinde uygulanabilir bir multi branch gym staff access iş akışı
1. Şubeleri ve sorumluluk alanlarını tanımlayın
Önce her yöneticinin, trainer’ın ve destek çalışanının hangi şubelere erişebileceğini belirleyin. Çoklu şube sorumluluğu olan yöneticiler için kapsamı geniş tutabilirsiniz; ancak bu geniş kapsamın bireysel üye verilerine sınırsız erişim anlamına gelmediğini açıkça ayırın.
2. Her görev için minimum rolü seçin
Bir kişinin yapması gereken işlemleri listeleyin ve yalnızca bunları karşılayan rolü atayın. Personel yeni bir sorumluluk aldığında mevcut role rastgele ek yetkiler vermek yerine rol haritasını güncelleyin. Böylece erişim kararları kişiye özel istisnalar yerine daha okunabilir bir yapıya kavuşur.
3. Onaylı bağlantıları doğrulayın
Üye-trainer veya üye-gym bağlantısının gerçekten onaylı olup olmadığını kontrol edin. Bir trainer’ın aynı şubede çalışıyor olması, o şubedeki tüm üyelerle bağlantısı olduğu anlamına gelmez. Bağlantı yoksa veya paylaşım izni verilmemişse ilgili kayıtları erişilebilir varsaymayın.
4. Program değerlendirmesini insan incelemesiyle tamamlayın
Bir personal trainer, danışanın izin verdiği kayıtları inceleyerek manuel bir program önerisi hazırlayabilir veya web çalışma alanında yapay zekâ desteğinden yararlanabilir. Öneri hazırlandıktan sonra üye bunu inceler; kaydetmeye ve kullanmaya kendisi karar verir. Bu süreçte yapay zekâ, profesyonel kararın yerine geçmez.
Üye ayrıca GymPT üzerinde yapay zekâ kredisi kullanmadan manuel bir program oluşturabilir, uygun olduğunda yapay zekâ desteği isteyebilir veya trainer tarafından hazırlanan program teklifini değerlendirebilir. Bazı yapay zekâ işlemleri kredi gerektirebilir; uygun Premium özelliklerin koşulları da işlem öncesinde gösterilir.
5. Haftalık erişim ve rol kontrolü yapın
Yeni personel, şube değişikliği, görevden ayrılma veya danışan ilişkisinin sona ermesi gibi durumlarda erişimleri yeniden değerlendirin. Düzenli kontrol için şu sorular yeterli bir başlangıç sağlar:
- Bu kişi hâlâ aynı şubede veya şubelerde mi görev yapıyor?
- Atanmış rol mevcut görevini doğru yansıtıyor mu?
- Onaylı üye bağlantıları hâlâ geçerli mi?
- Paylaşılmayan program, not veya antrenman kayıtları görünür hâle gelmiş mi?
- Geçici olarak verilen bir erişim kalıcı izne dönüşmüş mü?
Sık yapılan erişim hataları
Her yöneticiye tüm üye kayıtlarını açmak
Yönetim sorumluluğu ile bireysel antrenman verilerine erişim aynı şey değildir. Bir yönetici şube operasyonlarını yönetebilir, fakat her üyenin özel programını veya trainer notlarını görmesi gerekmeyebilir.
Şubede çalışmayı otomatik danışan erişimi saymak
Trainer’ın bir lokasyonda çalışması, o lokasyondaki her üyenin danışmanı olduğu anlamına gelmez. İzin tabanlı bağlantı, bu iki durumu birbirinden ayırır.
Geçici görevlendirmeleri belgelememek
Başka şubede birkaç gün çalışan personele verilen erişim, görev bitince kapatılmadığında kalıcı bir açık oluşturabilir. Geçici kapsamın başlangıç ve bitiş nedenini içeren basit bir iç kontrol süreci oluşturun.
Yapay zekâ özetlerini genel erişim gibi düşünmek
Haftalık özetler yalnızca uygun paylaşım izinleri bulunduğunda ve gerekli yetkilendirmeler verildiğinde değerlendirilmelidir. Bunlar gym genelinde tüm üyeler için otomatik analiz ekranı olarak konumlandırılmamalıdır.
Spor salonunuz için pratik kontrol listesi
- Her çalışan için erişebileceği şubeler tanımlı mı?
- Rol ve görev arasında açık bir eşleşme var mı?
- Şube erişimi ile üye verisi erişimi birbirinden ayrılmış mı?
- Trainer’lar yalnızca izin verilen danışan kayıtlarını mı görüyor?
- Üyeler programlarını, kayıtlarını ve notlarını kimlerle paylaşacaklarını seçebiliyor mu?
- Program önerilerinde son karar üyeye ve profesyonel incelemeye mi bırakılıyor?
- Şube veya görev değişikliklerinde erişimler yeniden gözden geçiriliyor mu?
İzin tabanlı bir düzen, çok şubeli spor salonlarında hem operasyonel netlik hem de daha kontrollü veri görünürlüğü sağlar. GymPT’yi kullanırken şube kapsamını, personel rolünü ve onaylı bağlantıyı birlikte değerlendirin. Böylece ekip doğru iş için doğru bilgiye erişir; ancak hiçbir çalışan yalnızca organizasyonda yer aldığı için tüm üye ve antrenman kayıtlarına otomatik olarak ulaşmaz.
Bu yaklaşımı uygulamaya geçirmek için spor salonu personel rolleri ve üye izinleri rehberine, şube bağlantılarını düzenlemek için çok şubeli spor salonu yönetimi iş akışı yazısına göz atabilirsiniz. Trainer bağlantılarının nasıl onaylanacağını görmek için üye ve personal trainer bağlantıları rehberini; danışan verisi görünürlüğünü daha ayrıntılı incelemek için personal trainer danışan verisi izinleri yazısını inceleyin.