Consenso e privacy dei membri della palestra: guida pratica
Una guida operativa per titolari e staff di palestra: come rendere più chiari i consensi, limitare gli accessi e facilitare la collaborazione con i personal trainer.
In this article
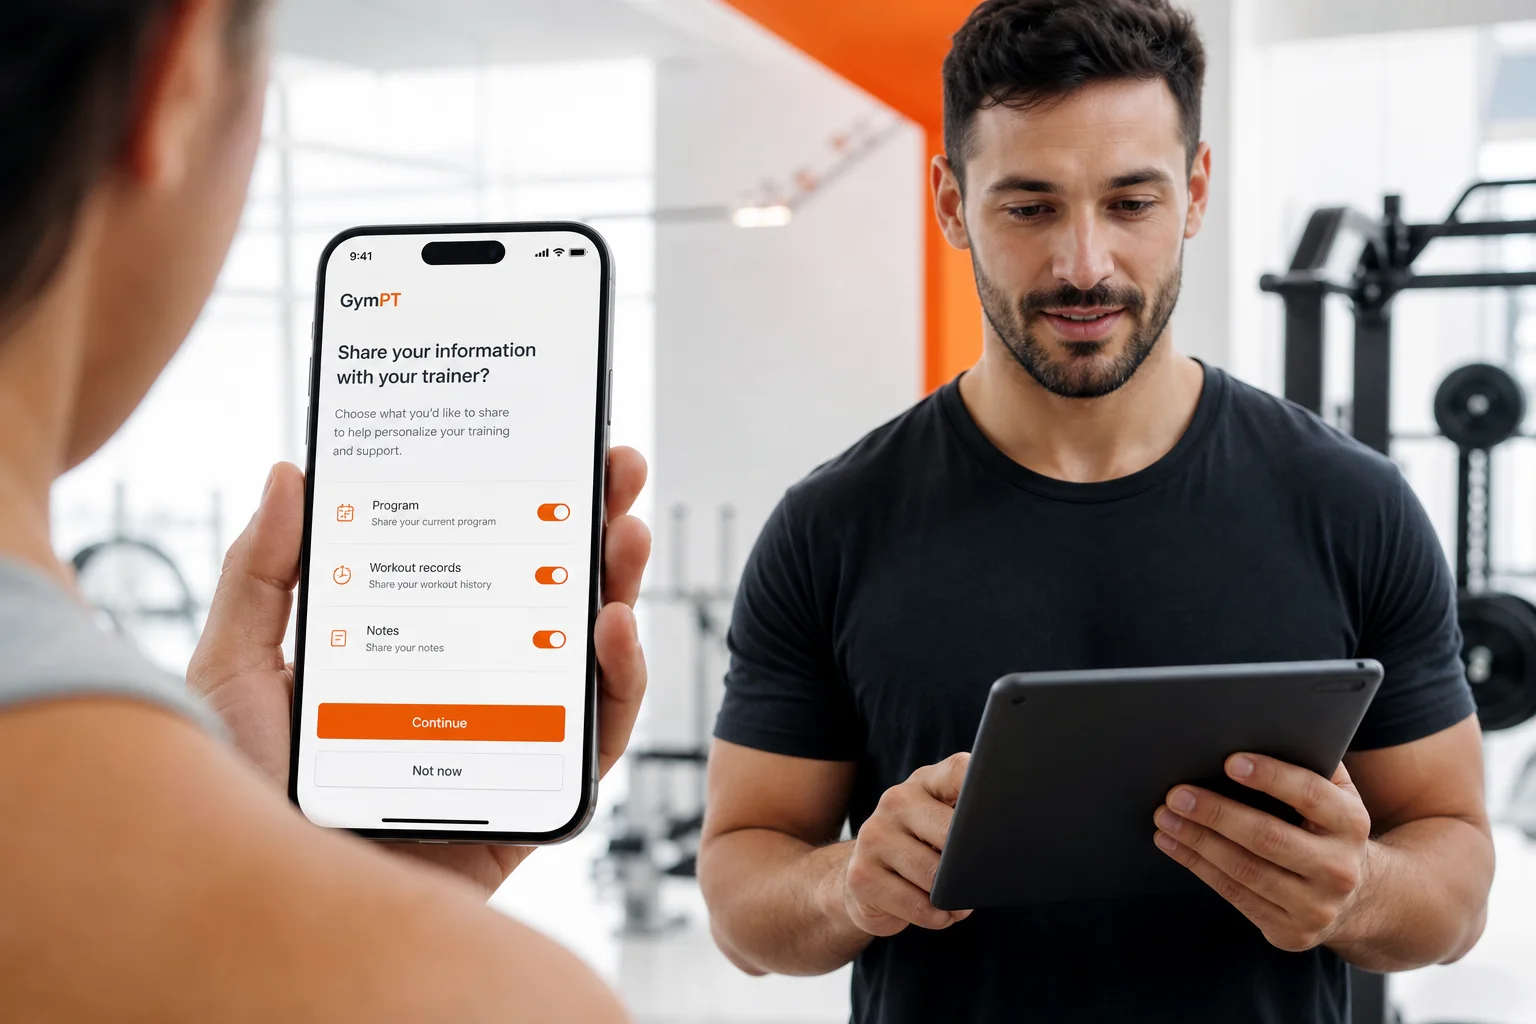
Il consenso e la privacy dei membri della palestra non dovrebbero essere trattati come una casella da spuntare durante l’iscrizione. Sono parte di un workflow operativo: ogni membro deve capire quali informazioni condivide, con chi, per quale motivo e come può modificare la propria scelta.
Questo diventa ancora più importante quando una palestra utilizza strumenti digitali per collegare membri, personal trainer e sedi. Programmi di allenamento, schede, registri degli allenamenti e note possono essere utili per seguire meglio una persona, ma non devono trasformarsi in un accesso generale per tutto lo staff.
La regola pratica è semplice: condividere solo ciò che serve, con le persone che ne hanno bisogno e per uno scopo comprensibile al membro. Questa guida propone un modello concreto per titolari, responsabili di sede e staff.
Che cosa dovrebbe chiarire un buon processo di consenso
Una richiesta di accesso è più utile quando risponde chiaramente a quattro domande:
- Chi sta chiedendo l’accesso?
- Quali dati saranno visibili?
- Perché quei dati sono necessari?
- Come può il membro rivedere, modificare o ritirare il permesso?
Una formula generica come “condividi i tuoi dati con la palestra” lascia troppo spazio all’interpretazione. Il membro potrebbe voler collegare il proprio personal trainer per permettergli di rivedere un programma e alcuni allenamenti recenti, senza però autorizzare ogni dipendente della palestra a leggere le sue note personali.
Il consenso dovrebbe inoltre essere distinto da altre comunicazioni, comprensibile e realmente volontario. Non è una buona pratica rendere poco chiara la scelta o far percepire che il servizio di allenamento dipenda necessariamente dalla condivisione di informazioni non indispensabili.
Costruisci una mappa semplice dei dati
Prima di configurare ruoli, sedi o strumenti digitali, prepara una mappa pratica delle informazioni che la palestra può gestire. Non serve partire da una classificazione tecnica complessa: è sufficiente elencare i dati e collegarli al loro uso concreto.
Categorie utili da considerare
- Informazioni di profilo del membro.
- Programmi di allenamento e selezioni degli esercizi.
- Registri degli allenamenti completati.
- Note scritte dal membro o dal personal trainer.
- Proposte di programma preparate per la revisione del membro.
- Collegamenti tra membro, trainer e palestra.
- Eventuali riepiloghi settimanali condivisi dal membro e autorizzati per il relativo utilizzo.
Per ogni categoria, chiediti quale ruolo ne ha davvero bisogno. Un personal trainer può aver bisogno di un programma condiviso e degli ultimi registri di allenamento per preparare un follow-up sensato. Un responsabile di sede può dover gestire lo staff e le connessioni approvate senza leggere automaticamente la cronologia di allenamento di tutti i membri.
Questa distinzione aiuta a evitare il problema più comune nei workflow digitali: concedere un accesso troppo ampio solo perché è più semplice da configurare.
Usa il principio del minimo accesso necessario
La privacy dei dati dei membri migliora quando ogni accesso è proporzionato allo scopo. In pratica, il ruolo di una persona non dovrebbe determinare automaticamente l’accesso a tutte le informazioni disponibili.
Puoi applicare questo principio con una matrice molto semplice:
- Membro: controlla le proprie condivisioni e decide se salvare e utilizzare una proposta di programma.
- Personal trainer: vede soltanto i programmi, i registri e le note che il cliente ha permesso di condividere.
- Responsabile di palestra o di sede: gestisce ruoli, sedi accessibili e connessioni approvate secondo le responsabilità assegnate.
- Staff non coinvolto nel percorso: non dovrebbe ricevere accesso automatico ai dati di allenamento del membro.
In un ambiente multi-sede è importante verificare anche il perimetro geografico dell’accesso. Un membro collegato a una sede non dovrebbe diventare automaticamente visibile a tutto lo staff di tutte le filiali. Per approfondire l’organizzazione dei ruoli, consulta la guida Ruoli dello staff e permessi dei membri in palestra.
Progetta un workflow di connessione comprensibile
Una connessione tra membro, trainer e palestra dovrebbe essere un’azione esplicita, non un effetto collaterale dell’iscrizione. Un workflow pratico può seguire questi passaggi:
- Identifica il soggetto corretto. Il membro deve sapere se sta approvando una connessione con un trainer specifico, con una sede o con un’organizzazione.
- Descrivi l’utilità concreta. Spiega che l’accesso può servire, per esempio, a rivedere gli allenamenti condivisi o a preparare una proposta di programma.
- Indica i dati inclusi. Evita descrizioni vaghe come “informazioni personali” quando puoi elencare programmi, registri o note.
- Lascia il controllo al membro. Il membro deve poter decidere se accettare, rifiutare o cambiare la condivisione secondo le opzioni disponibili.
- Registra la decisione. Conserva l’informazione su chi ha approvato la connessione, quale accesso è stato concesso e quando.
Questo modello rende più facile anche il lavoro dello staff: invece di chiedersi chi può vedere un dato, il team può verificare la connessione e i permessi associati.
Per un esempio più ampio di processo digitale tra palestra e membro, puoi leggere Workflow digitale per collegare membri e palestra.
Gestisci con attenzione la collaborazione con i personal trainer
Il valore della condivisione emerge soprattutto nel follow-up. Un trainer può esaminare i dati che il cliente ha autorizzato, individuare gli elementi da discutere e preparare una proposta più coerente con il percorso seguito.
Il processo dovrebbe però mantenere una separazione chiara tra preparazione e decisione finale:
- Il trainer può preparare manualmente una proposta oppure utilizzare un supporto AI nel workspace web professionale.
- Il contenuto deve essere rivisto dal trainer prima di essere presentato al cliente.
- Il membro deve poter esaminare la proposta e decidere se salvarla e utilizzarla.
- Un eventuale supporto AI non sostituisce la valutazione professionale del trainer.
Lo stesso principio vale per eventuali riepiloghi settimanali assistiti dall’AI: non devono essere considerati automaticamente disponibili. Il loro utilizzo richiede le autorizzazioni appropriate e deve restare limitato ai dati effettivamente condivisi dal cliente.
Per definire meglio questo passaggio, può essere utile la guida Revisione settimanale dell’aderenza agli allenamenti, che mostra come organizzare il controllo dei dati condivisi senza trasformarlo in sorveglianza generalizzata.
Evita tre errori frequenti
1. Confondere il ruolo con il permesso
Essere manager, trainer o membro dello staff non significa avere automaticamente accesso a ogni dato. Il ruolo aiuta a definire le responsabilità, ma la condivisione deve restare coerente con la connessione e con lo scopo.
2. Raccogliere più informazioni del necessario
Se per seguire un programma servono soltanto esercizi, registri recenti e note pertinenti, non c’è motivo di rendere visibile l’intera cronologia del membro. La minimizzazione riduce il rischio di accessi impropri e rende il sistema più comprensibile.
3. Dimenticare la revisione periodica
Le connessioni cambiano. Un membro può interrompere un percorso con un trainer, cambiare sede o scegliere di non condividere più determinati dati. Inserisci quindi una revisione periodica delle connessioni, dei ruoli e degli accessi effettivi.
Una checklist operativa per titolari e responsabili
Puoi usare questa checklist durante la configurazione del workflow o in una revisione interna:
- Abbiamo spiegato con parole semplici chi può richiedere l’accesso?
- Il membro sa quali programmi, registri o note saranno visibili?
- Lo scopo della condivisione è specifico e comprensibile?
- Gli accessi sono limitati al trainer, alla sede o al ruolo realmente coinvolto?
- Le filiali sono separate in modo coerente con le responsabilità dello staff?
- Il membro può rivedere e modificare le connessioni approvate?
- Le proposte preparate dal trainer vengono valutate dal membro prima di essere salvate?
- Le funzioni AI sono presentate come supporto e non come sostituzione del giudizio umano?
- Esiste un processo per rimuovere o aggiornare gli accessi non più necessari?
Per una gestione più strutturata delle sedi e dello staff, consulta anche Gestione degli accessi dello staff in una palestra multi-sede.
Come può aiutare GymPT
GymPT è progettata per collegare membri, personal trainer e palestre mantenendo il controllo sulle connessioni e sui dati condivisi. Il membro può conservare i propri record e collegamenti con un account gratuito, costruire manualmente un programma senza crediti AI, richiedere un supporto AI opzionale oppure esaminare una proposta preparata dal proprio trainer.
I personal trainer vedono soltanto i programmi, i registri e le note che i clienti permettono di condividere. Le palestre possono gestire le filiali accessibili, i ruoli dello staff e le connessioni approvate, senza ottenere automaticamente una visione illimitata dei dati di allenamento dei membri.
In questo modo, la privacy non è un ostacolo alla collaborazione: diventa una parte visibile e verificabile del percorso di allenamento. Per le palestre, il risultato è un workflow più ordinato; per i membri, una maggiore chiarezza su chi può vedere cosa e perché.
Questa guida offre indicazioni operative generali e non costituisce consulenza legale. Le palestre dovrebbero verificare gli obblighi applicabili alla propria attività e al contesto in cui operano.